С 1 сентября 2026 года вступили в силу новые требования по защите информации в социальной сфере
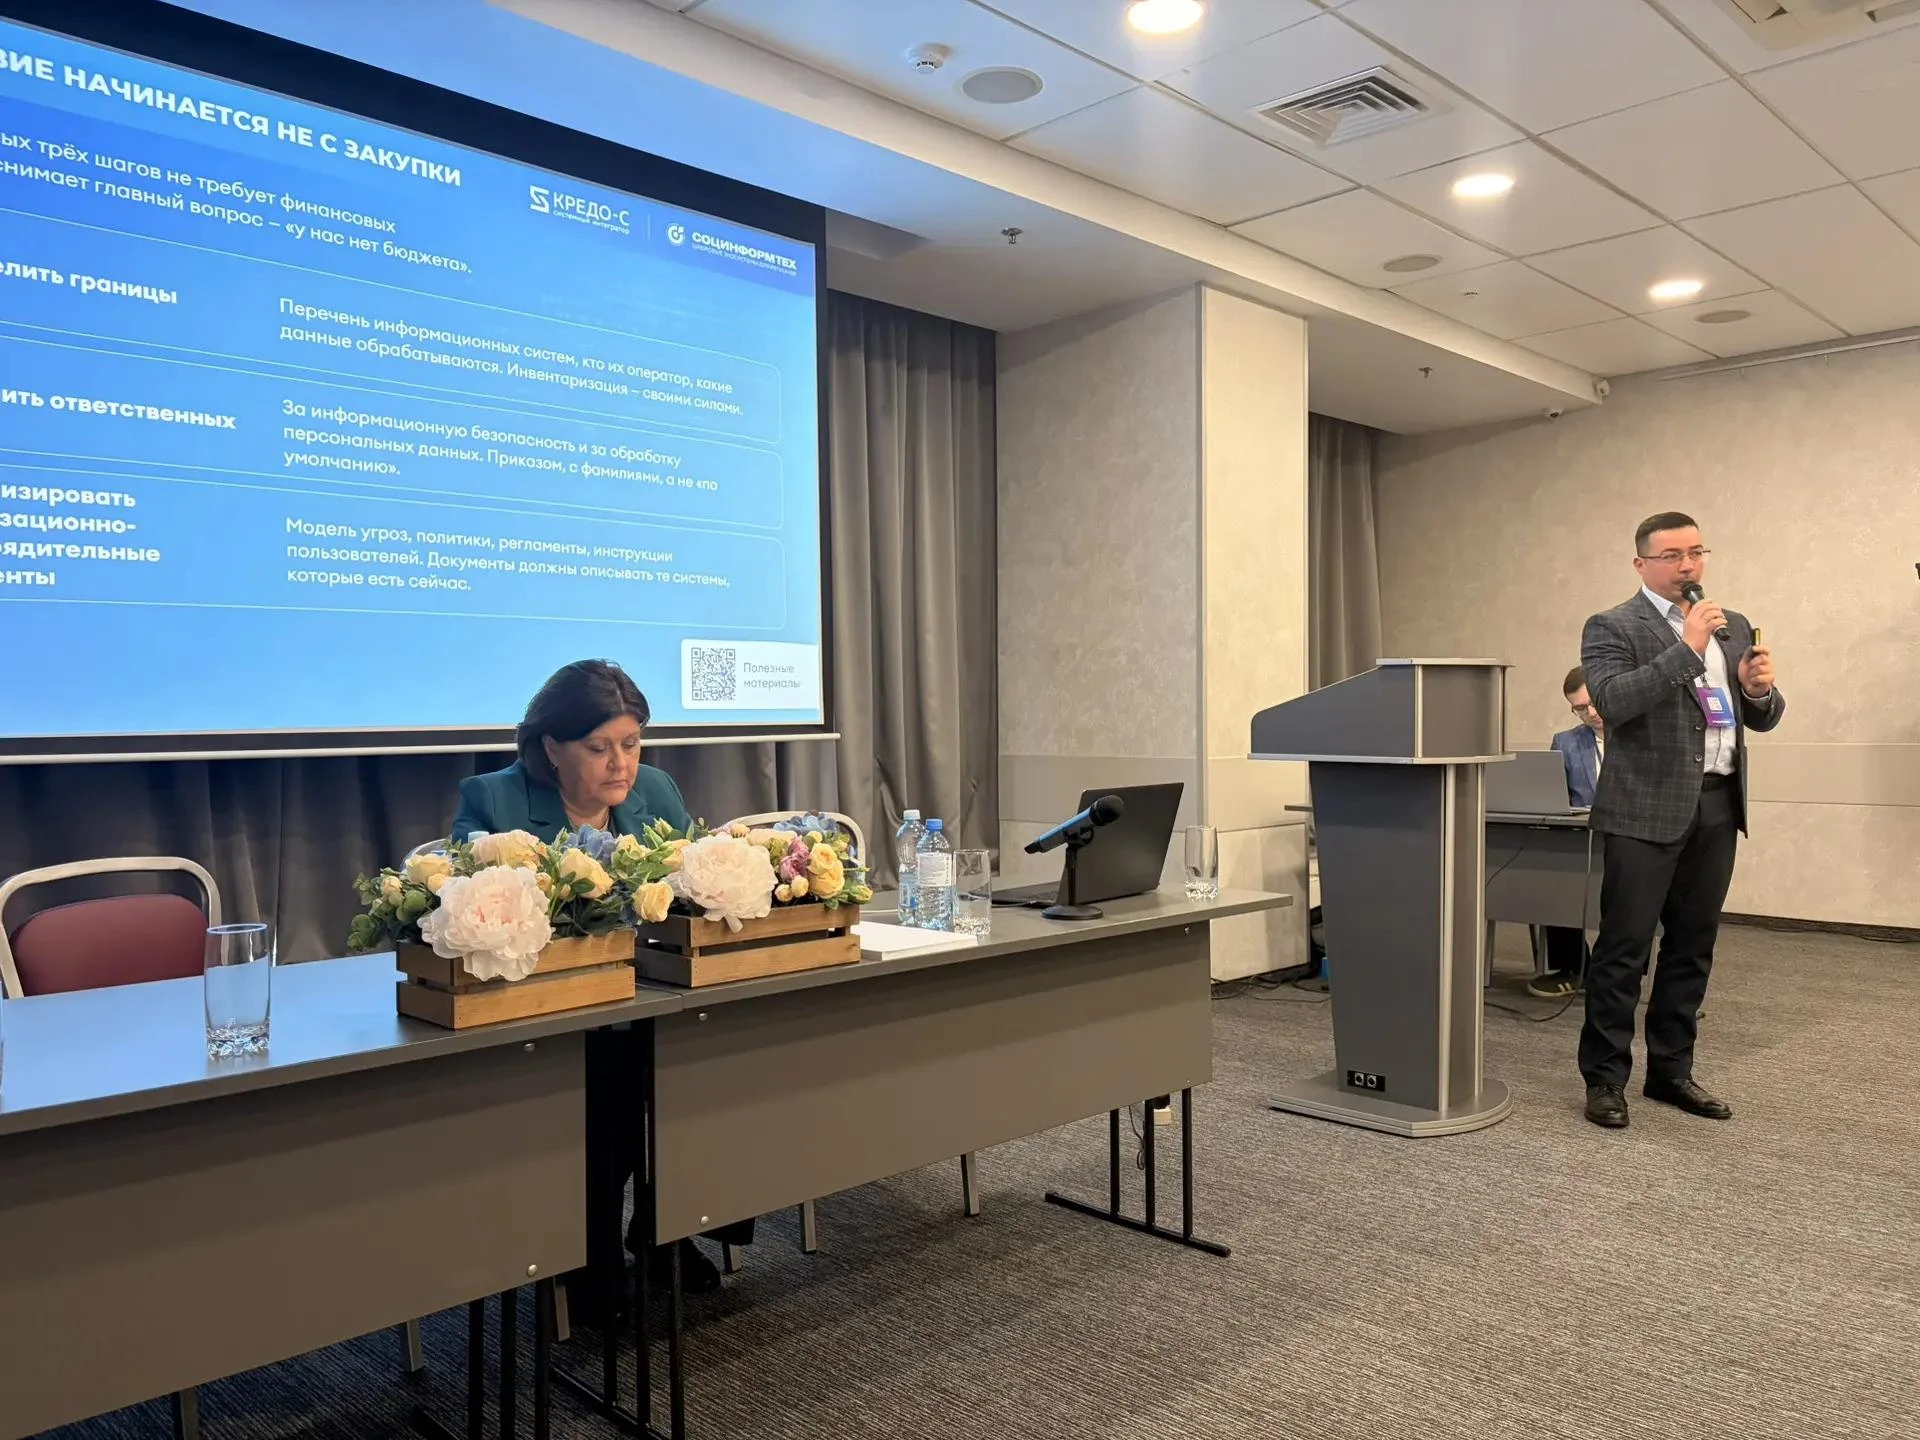
Заместитель руководителя Центра ведомственных решений ООО «КРЕДО-С» Евгений Варчев рассказал об изменениях в законодательстве в части информационной безопасности, которые вступили в силу 1 сентября 2026 года:
- Закон 568-ФЗ и приказ ФСБ № 297 обязали операторов государственных систем, ГУПов и госучреждений взаимодействовать с ГосСОПКА;
- Постановление Правительства № 1024 определило условия размещения госсистем в облаке;
- Приказ ФСТЭК № 60 переписал порядок аттестации;
- Приказ № 137 внёс правки в приказ № 117 – показатель зрелости сменил обозначение, а с 1 марта 2027 года часть расчётов переходит к подрядчику.
Требования адресованы не только органу соцразвития региона, но и каждому учреждению, у которого есть своя учётная система: центр социального обслуживания попадает под них сам по себе, без категорирования и без признания системы государственной.
Первые три шага, по словам специалиста:
- Определить границы – инвентаризация систем и данных.
- Назначить ответственных за информационную безопасность.
- Актуализировать организационно-распорядительные документы.
«Ни один из первых трёх шагов не требует финансовых вложений. Это снимает главный вопрос – «у нас нет бюджета». Примерно половину работы по соответствию требованиям учреждение может закрыть своими силами»,– подчеркнул Евгений Варчев. Однако, отдельному учреждению закрыть все требования самостоятельно нечем: ни бюджета, ни специалиста, ни субъектности в закупке.
Решение – региональный подход: орган соцзащиты разрабатывает модель угроз и регламенты один раз на регион, закупает услуги по мониторингу и контролю централизованно и подключает подведомственные учреждения к единой системе реагирования.
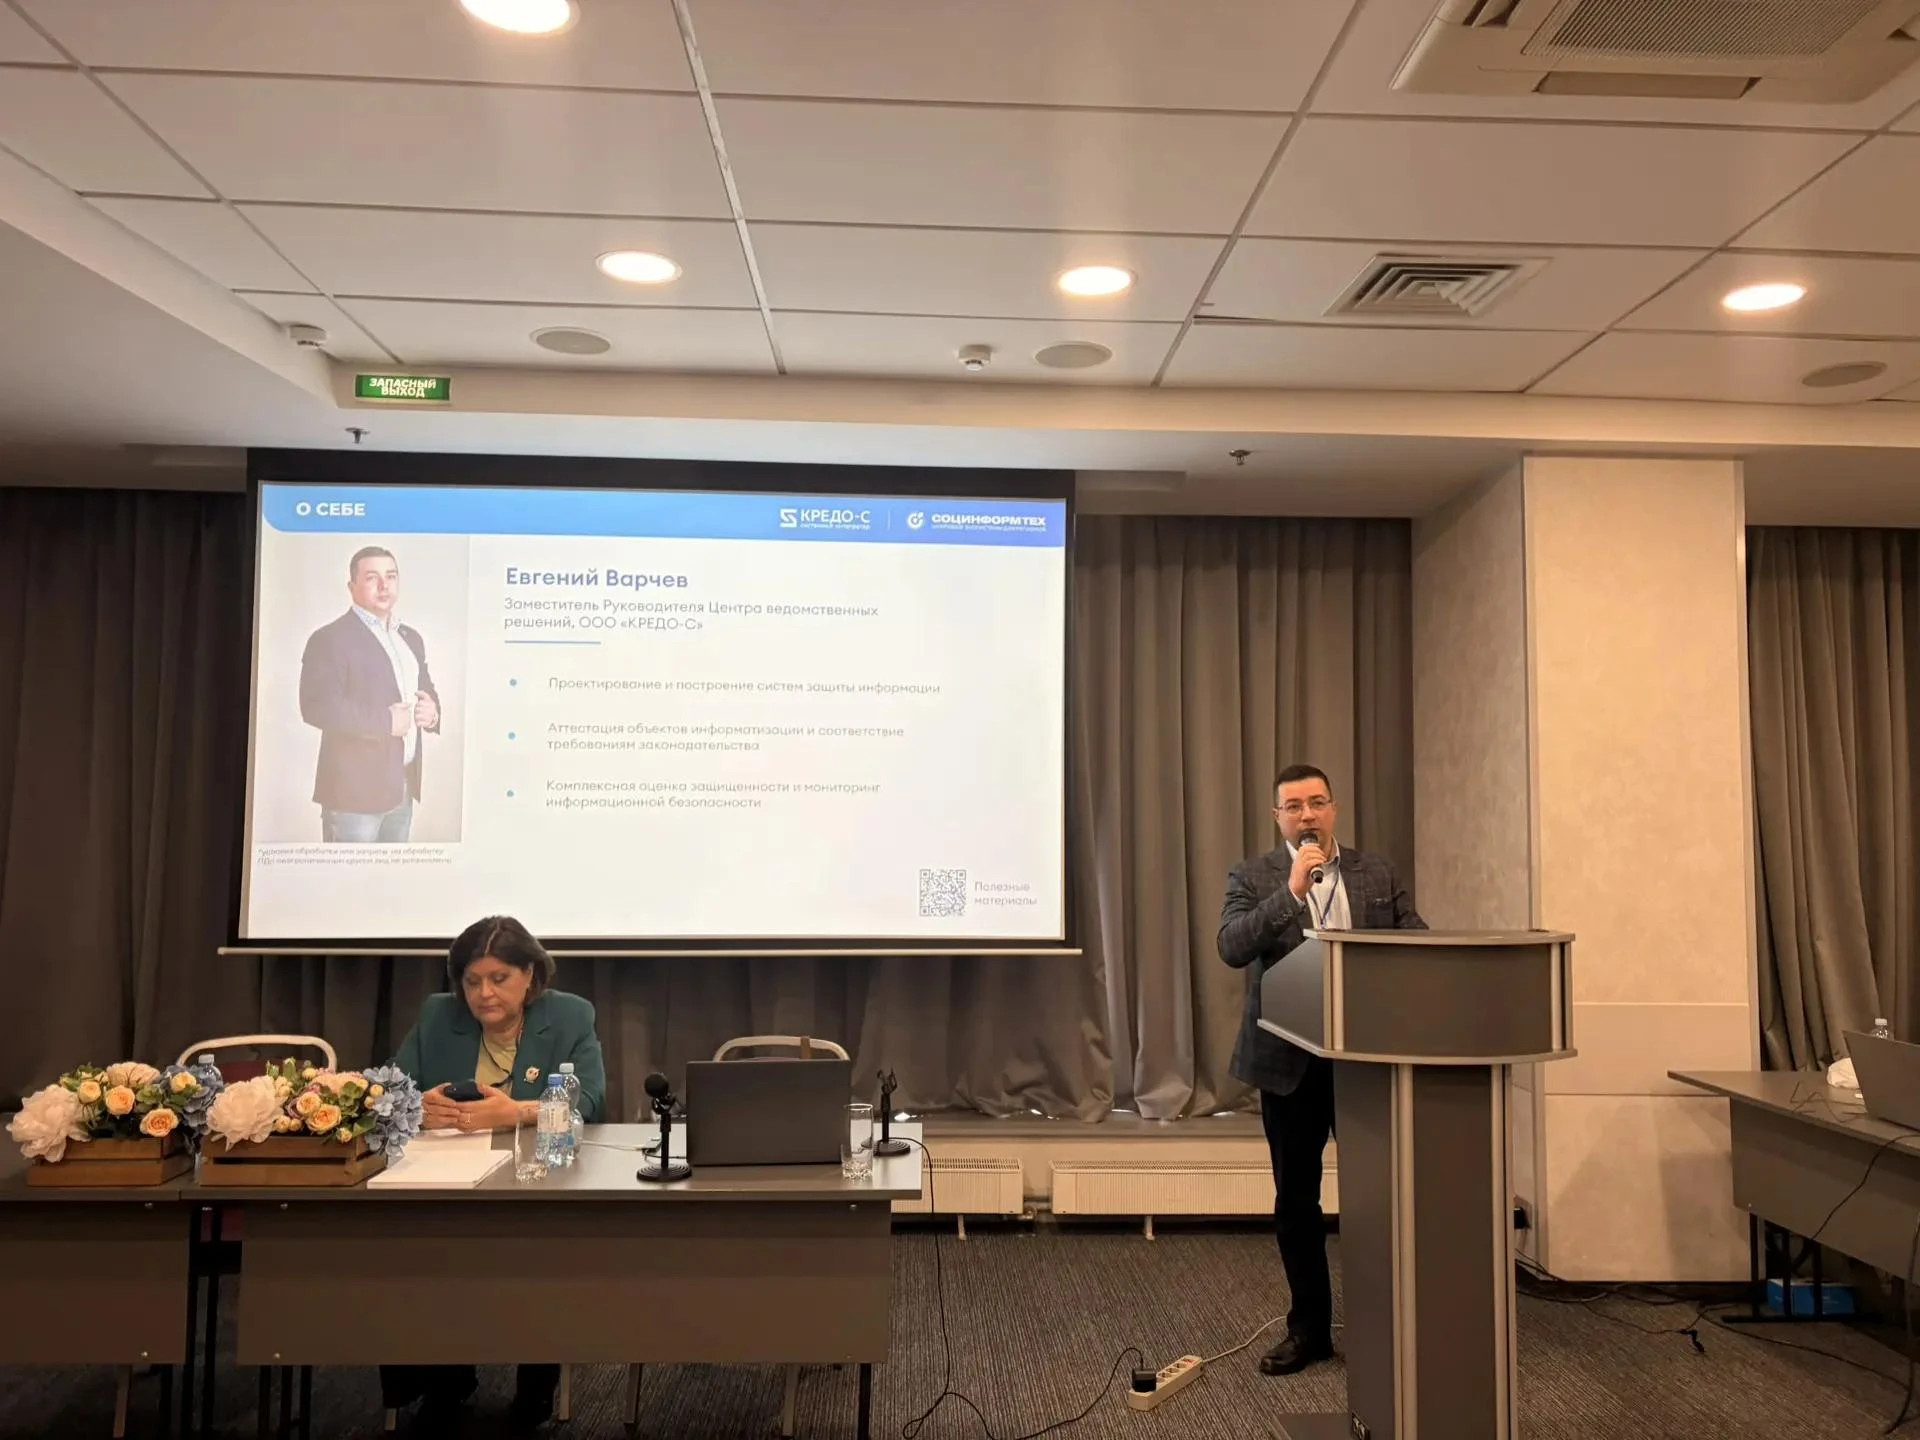
По окончании доклада тема вызвала активное обсуждение. Специалисты направили большой пул вопросов – от выбора инструментов до адаптации команд к новым процессам.